引言
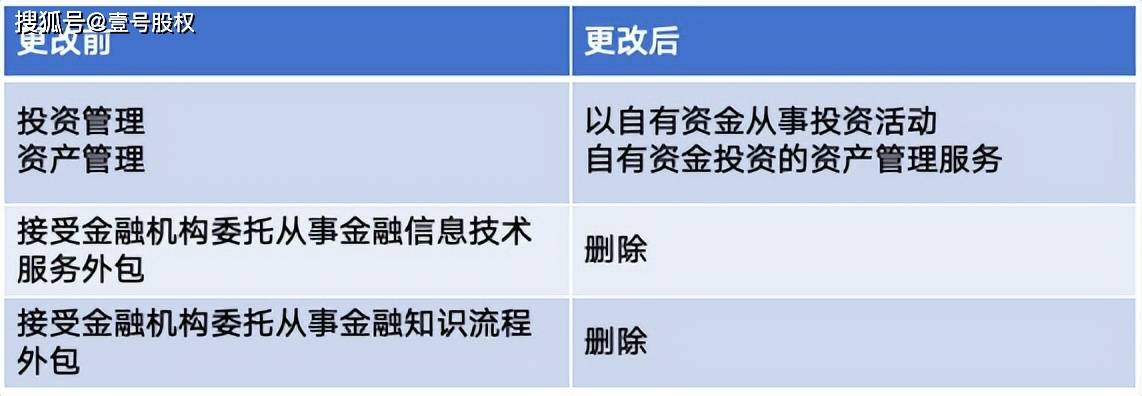
随着金融业数字化转型加速,金融机构为提高运营效率、降低成本,越来越多地将非核心业务委托给外部服务商。其中,金融知识流程外包(Knowledge Process Outsourcing,简称KPO)因涉及专业分析、数据挖掘、风险管理建模等高知识密度活动,正成为外包的重要形态。KPO在带来专业优势的也带来了数据泄露、质量控制失效、合规套利、声誉传导等新型风险。为此,监管机构相继出台《金融机构外包风险管理指引》(以下简称《指引》),对接受金融机构委托从事金融知识流程外包的机构提出明确的合规与风控要求。
一、金融知识流程外包的界定与特征
金融知识流程外包,是指金融机构将需要专业知识与判断能力的业务流程委托给外部服务商,典型场景包括:
- 信贷风险模型开发与验证
- 反洗钱可疑交易分析
- 投资研究与估值分析
- 监管报送数据治理
- 财务咨询与审计辅助
与传统信息技术外包或业务流程外包相比,KPO具有三个显著特征:一是知识密集,输出成果高度依赖专业人才的经验与判断;二是数据敏感,外包过程中常涉及客户信息、交易数据乃至内幕信息;三是责任交叉,金融机构保留最终责任,但外包方实际执行关键控制环节。
二、《指引》对外包风险管理的总体框架
《指引》要求金融机构建立“事前评估—事中控制—事后评价”的全周期外包风险管理体系,并强调董事会与高级管理层的最终责任。对于KPO,尤其需要关注以下六项核心要求:
- 外包决策的审慎性:不得将核心管理职能、风险管理职能整体外包。KPO若涉及实质性风险判断,应限定为辅助性、建议性角色。
- 服务商准入与尽职调查:重点考察服务商的专业资质、数据安全能力、人员稳定性、过往合规记录及利益冲突状况。
- 合同约束与服务水平协议:明确知识成果的归属、保密义务、分包限制、审计权、违约与退出安排。
- 持续监控与审计:金融机构应定期对外包活动进行现场或非现场检查,必要时聘请第三方审计。KPO场景下,需增加对模型文档、分析日志、变更记录的复查。
- 数据保护与跨境传输:遵守《个人信息保护法》《数据安全法》,涉及跨境KPO时须完成安全评估或取得标准合同备案。
- 业务连续性预案:针对KPO服务商突然中断、人才流失、信息安全事件等,制定替代方案与恢复时限。
三、接受金融机构委托从事金融知识流程外包的合规要点
对于承接KPO的服务商(以下简称“承包方”),《指引》虽直接规范金融机构,但通过合同条款与监管传导,实际也对承包方提出硬性约束。承包方应主动建立以下合规机制:
(一)治理与责任架构
- 设立专门的外包服务合规官或团队,直接向机构负责人报告。
- 与委托方签订责任矩阵,明确每项知识流程的决策权归属(建议权 vs 执行权)。
- 不得将委托业务再次分包,除非事先获得书面同意且分包商符合同等标准。
(二)数据安全与信息隔离
- 对委托方数据实行逻辑隔离或物理隔离,禁止与自身其他业务数据混用。
- 建立访问控制、加密传输、操作留痕等机制,审计日志保存不少于5年。
- 内幕信息与未公开信息需单独隔离,限制知悉范围,禁止用于自身交易或对外泄露。
(三)专业质量控制
- 建立知识成果复核制度:初级分析人员产出后,须经高级专家二审。
- 对模型类KPO实施版本管理、回测验证与偏差说明。
- 向委托方披露模型假设、数据来源、局限性及潜在冲突。
(四)合规与报告义务
- 配合委托方及监管机构的现场检查、非现场调查。
- 发生重大信息安全事件、人员集体离职、监管处罚时,须在24小时内书面通知委托方。
- 每年至少开展一次外包风险自评估,并向委托方提交报告。
四、监管趋势与实务建议
从近期监管处罚案例看,KPO外包违规主要集中在:数据泄露未报告、模型严重偏差未纠正、强制分包、未按约定退还数据等。未来监管趋势有三点值得关注:
- 穿透式监管:无论外包链条多长,监管可直接追责承包方,要求其遵守与金融机构同等的合规标准。
- 关键服务商清单:重要KPO服务商可能被纳入监管白名单或黑名单,限制与特定机构合作。
- 跨境KPO收紧:涉及境外主体的知识流程外包,数据出境与安全审查将更加严格。
对此,建议金融机构与承包方共同采取以下实务动作:
- 建立联合应急响应小组,每半年演练一次数据泄露或服务中断场景。
- 采用零信任架构对KPO环境进行安全加固。
- 合同中加入可变违约金与审计费用承担条款。
- 承包方主动获得ISO 27001、ISO 27701等认证,提升可信度。
五、
金融知识流程外包是一把双刃剑:恰当运用可提升金融决策的专业性与效率,管理不当则可能引发系统性风险交叉传染。《金融机构外包风险管理指引》为行业划定了底线规则。对于接受委托从事金融知识流程外包的机构而言,合规不是成本,而是持续获得委托的机会门槛。唯有把数据安全、责任边界、专业复核做实做细,才能在严监管环境下行稳致远。